 Siga o GKPB no Google
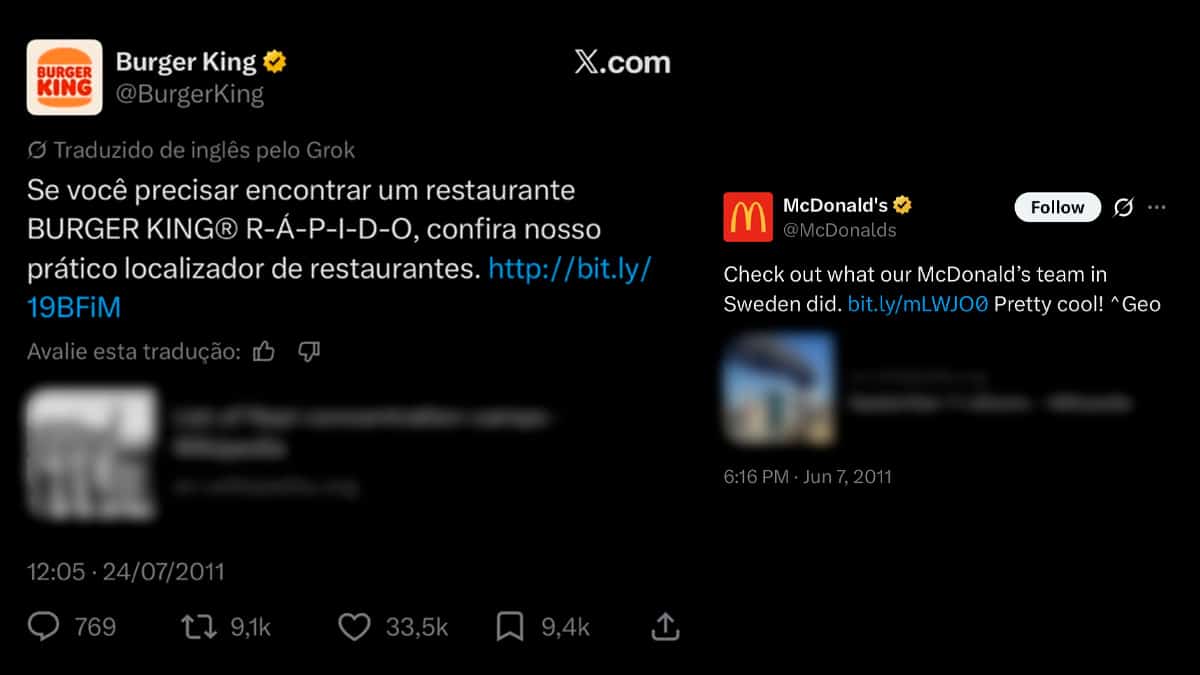
Um tweet do Burger King dos EUA publicado em 2011 para divulgar o localizador de restaurantes da rede voltou a circular no X neste fim de semana, mas dessa vez o motivo não foi nenhuma sacada engraçadinha da equipe de marketing. O link do Bitly incluído no post foi registrado de novo por outra pessoa em 15 de novembro de 2026 e passou a direcionar para a lista de campos de concentração nazistas da Wikipédia.
O caso não ficou restrito à rede de fast food e atingiu diversos links do Bitly publicados no X entre 2009 e 2014 pelo Burger King, McDonald’s, Donald Trump e outros perfis, que tiveram seus links “sequestrados” e redirecionados para páginas sem relação com os posts originais. Um tweet do McDonald’s de 7 de junho de 2011 redirecionava para um artigo sobre o 11 de setembro e outros 12 tweets de Donald Trump redirecionavam para artigos envolvendo os arquivos de Epstein.
O texto dos tweets continua o mesmo, então o que aconteceu?
A página de informações do Bitly sobre o link do Burger King mostrava data de criação de 15 de novembro de 2026, às 5h32, sinal de que o endereço havia sido recriado recentemente. O link do McDonald’s foi alterado 18 minutos antes. Pesquisadores chamam a técnica de “dead link hijacking”, algo como sequestro de links mortos.
No X, um perfil que depois saiu do ar publicou uma explicação de como o golpe funcionaria, afirmando que bastaria encontrar links antigos inativos em posts de contas grandes e registrá-los de novo no Bitly como URLs personalizadas. A prática, no entanto, esbarra nas regras do próprio serviço, que diz que o identificador no fim de um link curto não pode ser reutilizado depois que a conta original é apagada.
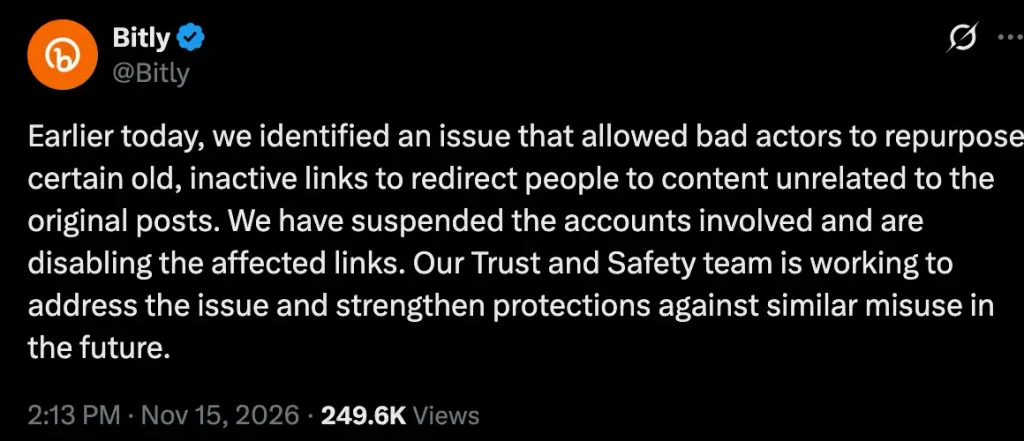
A empresa não detalhou como o problema aconteceu e poupou seus esforços para afirmar ter suspendido as contas responsáveis, além de estar desativando os links afetados e que sua equipe de Trust and Safety trabalha para evitar novos casos.
O Burger King disse à CNN que não teve nenhum papel nas mudanças e que está corrigindo ou apagando os posts afetados. Não é a primeira vez que o perfil da marca vira notícia por algo que fugiu ao seu controle. Em 2013, invasores tomaram a conta oficial do Burger King no então Twitter e passaram a publicar referências ao McDonald’s até o perfil ser suspenso.
Desta vez, não houve invasão, e é justamente isso que torna o caso relevante para marcas e agências. Posts publicados há mais de uma década seguem visíveis e indexados, e links que apontam para serviços de terceiros podem mudar de destino sem que ninguém da empresa perceba. Até agora, o golpe foi usado como provocação, mas poderia facilmente ter sido aproveitado para espalhar malware. O episódio reforça a importância de revisar periodicamente o histórico das redes sociais, mapear posts antigos com links encurtados e, sempre que possível, usar domínios próprios em vez de encurtadores genéricos.